Données personnelles
Politique de confidentialité.
Ce que le site collecte, pourquoi, combien de temps, et comment exercer vos droits.
[À valider par un avocat — texte repris du site précédent, en attente de relecture juridique.]
Article 1 — Préambule
Cette politique de confidentialité s’applique au site : Comptoir des Pouilles.
La présente politique de confidentialité a pour but d’exposer aux utilisateurs du site :
La manière dont sont collectées et traitées leurs données à caractère personnel. Doivent être considérées comme données personnelles toutes les données étant susceptibles d’identifier un utilisateur. Il s’agit notamment du prénom et du nom, de l’âge, de l’adresse postale, l’adresse électronique, la localisation de l’utilisateur ou encore son adresse IP
Quels sont les droits des utilisateurs concernant ces données ;
Qui est responsable du traitement des données à caractère personnel collectées et traitées ;
À qui ces données sont transmises ;
Éventuellement, la politique du site en matière de fichiers « cookies ».
Cette politique de confidentialité complète les mentions légales et les Conditions Générales d’Utilisation que les utilisateurs peuvent consulter à l’adresse ci-après :
comptoir-des-pouilles.com
Article 2 — Principes généraux en matière de collecte et de traitement de données
Conformément aux dispositions de l’article 5 du Règlement européen 2016/679, la collecte et le traitement des données des utilisateurs du site respectent les principes suivants :
Licéité, loyauté et transparence : les données ne peuvent être collectées et traitées qu’avec le consentement de l’utilisateur propriétaire des données. A chaque fois que des données à caractère personnel seront collectées, il sera indiqué à l’utilisateur que ses données sont collectées, et pour quelles raisons ses données sont collectées ;
Finalités limitées : la collecte et le traitement des données sont exécutés pour répondre à un ou plusieurs objectifs déterminés dans les présentes conditions générales d’utilisation ;
Minimisation de la collecte et du traitement des données : seules les données nécessaires à la bonne exécution des objectifs poursuivis par le site sont collectées ;
Conservation des données réduites dans le temps : les données sont conservées pour une durée limitée, dont l’utilisateur est informé. Lorsque cette information ne peut pas être communiquée, l’utilisateur est informé des critères utilisés pour déterminer la durée de conservation ;
Intégrité et confidentialité des données collectées et traitées : le responsable du traitement des données s’engage à garantir l’intégrité et la confidentialité des données collectées.
Afin d’être licites, et ce conformément aux exigences de l’article 6 du règlement européen 2016/679, la collecte et le traitement des données à caractère personnel ne pourront intervenir que s’ils respectent au moins l’une des conditions ci-après énumérées :
L’utilisateur a expressément consenti au traitement ;
Le traitement est nécessaire à la bonne exécution d’un contrat ;
Le traitement répond à une obligation légale ;
Le traitement s’explique par une nécessité liée à la sauvegarde des intérêts vitaux de la personne concernée ou d’une autre personne physique ;
Le traitement peut s’expliquer par une nécessité liée à l’exécution d’une mission d’intérêt public ou qui relève de l’exercice de l’autorité publique ;
Le traitement et la collecte des données à caractère personnel sont nécessaires aux fins des intérêts légitimes et privés poursuivis par le responsable du traitement ou par un tiers.
Article 3 — Données à caractère personnel collectées et traitées dans le cadre de la navigation sur le site
3.1Données collectées et traitées et mode de collecte
Les données à caractère personnel collectées sur le site Comptoir des Pouilles sont les suivantes :
Société, SIRET, Numéro de TVA intracommunautaire, Nom, Prénom, adresse de facturation, adresse de livraison, téléphone, adresse mail.
Ces données sont collectées lorsque l’utilisateur effectue l’une des opérations suivantes sur le site : Lorsque l’utilisateur crée son compte client, lorsque l’utilisateur passe une commande, lorsqu’il s’inscrit à la lettre d’information — dans ce dernier cas, la seule donnée collectée est son adresse e-mail, et l’article 3.6 ci-après en décrit le traitement.
Par ailleurs, lors d’un paiement sur le site, il sera conservé dans les systèmes informatiques de l’éditeur du site une preuve de la transaction comprenant le bon de commande et la facture.
Le responsable du traitement conserve les données collectées dans ses systèmes informatiques et dans des conditions raisonnables de sécurité, pour les durées détaillées à l’article 3.5 ci-après, propres à chaque finalité.
La collecte et le traitement des données répondent aux finalités suivantes :
Création du compte client, traitement des commandes, expédition et livraison des colis, réponse aux demandes formulées par le biais du formulaire de contact, envoi de la lettre d’information “Newsletter” aux utilisateurs qui se sont inscrits.
Les traitements de données effectués sont fondés sur les bases légales suivantes : Exécution du contrat, facturation, consentement de l’utilisateur, obligations légales.
3.2Destinataires et sous-traitants
Les données ne sont ni vendues, ni louées, ni cédées. Elles sont accessibles aux seules personnes de FSI SAS qui en ont besoin, et aux prestataires ci-dessous, qui n’interviennent que sur nos instructions et dans le cadre d’un accord de traitement de données conforme à l’article 28 du RGPD :
Vercel Inc. (États-Unis) — hébergement du site, exécution des fonctions serveur, diffusion des fichiers statiques et stockage des images (Vercel Blob) ;
Databricks, Inc., société mère de Neon, LLC (États-Unis) — hébergement de la base de données : comptes professionnels, commandes, factures ;
Stripe Payments Europe, Limited (Irlande), The One Building, 1 Lower Grand Canal Street, Dublin 2 — traitement des paiements par carte. Le règlement se fait sur une page hébergée par Stripe : nous ne voyons ni ne conservons aucune donnée de carte bancaire. Pour une partie de ses traitements — prévention de la fraude, obligations de lutte contre le blanchiment, facturation — Stripe agit comme responsable de traitement pour son propre compte, et non comme notre sous-traitant ; sa politique de confidentialité est accessible à l’adresse https://stripe.com/privacy ;
Sendinblue SAS, exerçant sous le nom Brevo (France), 9-17, rue Salneuve, 75017 Paris — envoi des courriels du site : confirmations de commande, factures, messages des formulaires de contact et de devis, liens de connexion, confirmation d’inscription à la lettre d’information ; et envoi de la lettre elle-même, dont la liste de diffusion ne reçoit que l’adresse e-mail des abonnés ayant confirmé leur inscription et l’état de cette inscription (article 3.6) ;
Chronofresh, Delifresh ou Delanchy — livraison des commandes, destinataires du nom, de l’adresse de livraison et du téléphone du contact, ainsi que leurs éventuels co-traitants.
La liste des sous-traitants de chacun de ces prestataires est publiée sur leurs sites respectifs.
3.3Hébergement des données
Le site est hébergé par Vercel Inc., société de droit de l’État du Delaware, dont l’adresse est 440 N Barranca Avenue #4133, Covina, CA 91723, États-Unis. Vercel ne publie aucun numéro de téléphone sur son site ; elle peut être contactée à l’adresse privacy@vercel.com ; ses coordonnées figurent aux mentions légales.
Les traitements du site ne sont pas tous localisés dans l’Union européenne. À ce jour, les fonctions serveur du site s’exécutent dans la région iad1 (Washington D.C., États-Unis), la base de données est hébergée dans la région [à renseigner : région Neon — par exemple « aws-eu-central-1, Francfort, Allemagne »], les images du site sont stockées sur Vercel Blob dans la région [à renseigner : région du magasin Blob, qui ne peut plus être modifiée après sa création], et les courriels envoyés par le site ainsi que leurs journaux sont conservés par notre prestataire d’envoi, Sendinblue SAS (Brevo), qui déclare héberger ses données dans l’Union européenne (article 3.4).
Les fichiers statiques du site sont distribués par un réseau de diffusion mondial. Les transferts hors de l’Union européenne sont décrits à l’article 3.4 ci-après.
3.4Transferts hors de l’Union européenne
Trois de nos prestataires sont établis aux États-Unis : Vercel Inc., Databricks, Inc. (Neon) et Stripe, LLC, à laquelle Stripe Payments Europe, Limited transmet les données de paiement. Des données à caractère personnel sont donc transférées en dehors de l’Union européenne.
Ces transferts sont encadrés :
par la décision d’adéquation de la Commission européenne du 10 juillet 2023 relative au cadre de protection des données UE–États-Unis (EU-U.S. Data Privacy Framework), pour les entreprises qui figurent sur la liste tenue par le Département du commerce des États-Unis. À la date de la présente politique, Vercel Inc., Databricks, Inc. — au titre de laquelle Neon, LLC est couverte — et Stripe, LLC y sont certifiées. Cette liste est consultable à l’adresse https://www.dataprivacyframework.gov/list ;
et, à titre de garantie contractuelle complémentaire ou de remplacement, par les clauses contractuelles types adoptées par la Commission européenne le 4 juin 2021 (décision d’exécution (UE) 2021/914), intégrées aux accords de traitement de données conclus avec chacun de ces prestataires.
Une copie de ces garanties peut être obtenue sur demande écrite à contact@comptoir-des-pouilles.com, ou consultée directement dans les accords de traitement publiés par les prestataires : Vercel https://vercel.com/legal/dpa · Databricks https://www.databricks.com/legal/databricks-data-processing-addendum · Stripe https://stripe.com/legal/dpa et https://stripe.com/legal/dta
Sendinblue SAS (Brevo), qui envoie les courriels du site et la lettre d’information, est établie en France et déclare héberger ses données sur des serveurs situés dans l’Union européenne. Son accord de traitement prévoit que certains de ses propres sous-traitants — réseau de diffusion, outil d’assistance, sociétés de son groupe — puissent y accéder depuis l’extérieur de l’Union, dans le cadre des clauses contractuelles types et, pour les États-Unis, du cadre de protection des données UE–États-Unis. Cet accord et la liste de ces sous-traitants sont publiés à l’adresse https://www.brevo.com/fr/legal/termsofuse/#annexe-3-accord-sur-le-traitement-des-donnees-dpa
3.5Durées de conservation
Chaque donnée est conservée pour la durée propre à la finalité qui la justifie :
Compte professionnel — raison sociale, SIRET, TVA intracommunautaire, contact, téléphone, adresses : pendant toute la durée de la relation commerciale, au titre de l’exécution du contrat ;
Compte resté inactif : supprimé au bout de 2 ans sans commande ni connexion, après un message d’avertissement, conformément à la recommandation de la CNIL ;
Commandes, bons de livraison, historique : durée de la relation commerciale, puis archivage intermédiaire pendant 5 ans, au titre de la preuve et de la prescription commerciale (article L110-4 du code de commerce) ;
Factures et pièces comptables : 10 ans, au titre de l’obligation légale de l’article L123-22 du code de commerce ;
Demandes de devis et messages du formulaire de contact, adressés par courriel et non enregistrés dans le site : 3 ans à compter du dernier contact émanant de la personne, conformément à la recommandation de la CNIL relative aux prospects ;
Données de clients utilisées pour la prospection : durée de la relation commerciale, puis 3 ans à compter de son terme, conformément à la recommandation de la CNIL ;
Lettre d’information — adresse e-mail et preuve du consentement : 30 jours sans confirmation, sinon jusqu’à la désinscription, puis 3 ans dans une liste de suppression destinée à garantir qu’aucun envoi ne reparte vers cette adresse, conformément à la recommandation de la CNIL relative à la prospection (article 3.6 ci-après) ;
Journaux techniques — connexions, erreurs, sécurité : entre 6 mois et 1 an, et en pratique bien moins, notre hébergeur conservant les journaux d’exécution [à renseigner : 1 heure en formule Hobby, 1 jour en formule Pro] et notre prestataire d’envoi de courriels [à renseigner : la durée de conservation réglée dans Brevo, d’un mois à cinq ans] (délibération CNIL n° 2021-122 du 14 octobre 2021) ;
Pièces justificatives d’identité éventuellement fournies à l’appui d’une demande de droits : supprimées dès qu’il a été fait droit à la demande (article 12.6 du RGPD).
3.6La lettre d’information
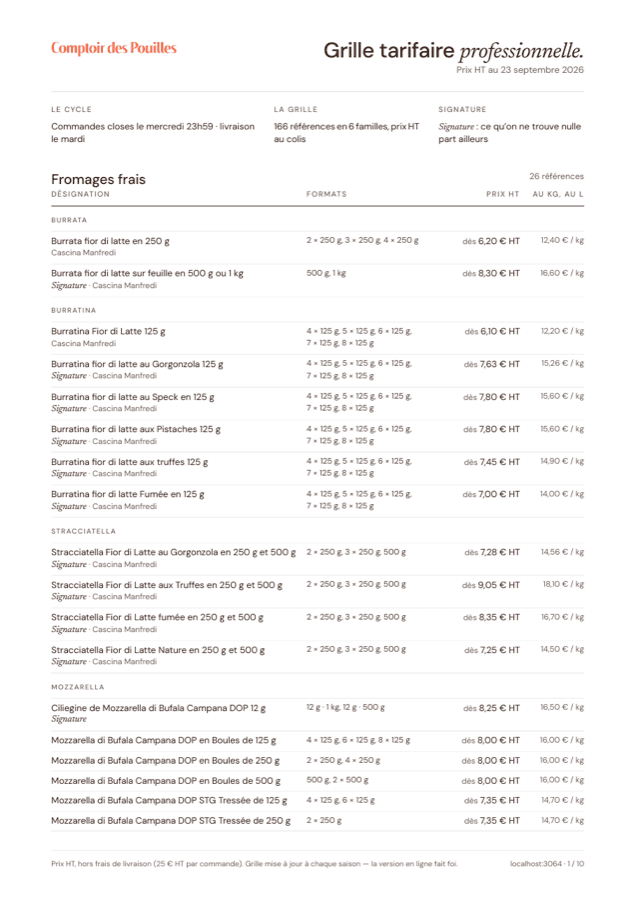
Le site propose, au pied de chaque page et sur ses pages éditoriales, de recevoir sa lettre d’information : les nouveautés, les saisons et le calendrier des livraisons, à raison d’un courriel par mois environ. L’inscription est facultative et n’est requise pour aucun achat. Dès la confirmation, un courriel envoie en outre la grille tarifaire professionnelle du Comptoir, en PDF, par un lien propre à l’abonné : cet envoi ne demande et ne conserve aucune donnée supplémentaire.
Base légale : le consentement, au sens de l’article 6.1.a du règlement 2016/679. Il est donné par une case à cocher, vide par défaut, puis confirmé par un clic dans un courriel envoyé à l’adresse indiquée — tant que ce clic n’a pas eu lieu, aucune lettre n’est envoyée.
Données traitées à cette seule fin : l’adresse e-mail, l’état de l’inscription (en attente, confirmée, désinscrite), la page depuis laquelle l’inscription a été faite, les dates du consentement, de la confirmation et de la désinscription, et la phrase de consentement telle qu’elle était affichée au moment du clic, conservée à titre de preuve. Ni nom, ni prénom, ni adresse IP ne sont enregistrés.
Durée de conservation : une adresse saisie mais jamais confirmée est effacée au bout de 30 jours ; une adresse confirmée est conservée jusqu’à la désinscription. L’adresse est ensuite conservée 3 ans dans une liste de suppression — sans être utilisée pour aucun envoi — afin de garantir qu’aucune lettre ne reparte vers elle, puis elle est effacée.
Destinataires : la liste est tenue dans la base de données du site, qui fait foi. Une adresse n’entre dans la liste de diffusion de Sendinblue SAS (Brevo), l’outil d’envoi désigné à l’article 3.2, qu’une fois l’inscription confirmée, et avec le seul état de cette inscription : ni la page d’inscription, ni les dates, ni la phrase de consentement ne lui sont communiquées. À la désinscription — par le lien de nos courriels comme par celui d’une lettre envoyée par Brevo —, l’adresse y est aussitôt exclue de tout envoi, puis elle en est effacée en même temps que de notre liste de suppression. Les courriels de confirmation et d’envoi de la grille sont eux aussi acheminés par Brevo, qui envoie tous les courriels du site : l’adresse figure dans le journal de ces envois dès l’inscription, mais n’entre dans la liste qu’à la confirmation. Les conditions d’hébergement et de transfert de ce prestataire sont décrites aux articles 3.3 et 3.4.
Retrait du consentement : chaque courriel porte un lien de désinscription qui agit en un clic, sans mot de passe ni justification à donner ; le retrait ne remet pas en cause la licéité des envois effectués auparavant. Les droits d’accès, de rectification, d’effacement, de limitation, d’opposition et de portabilité décrits à l’article 5 s’appliquent également à ces données.
Article 4 — Responsable du traitement des données
4.1Le responsable du traitement des données
Le responsable du traitement des données à caractère personnel est FSI SAS, société par actions simplifiée dont le siège social est situé 15 rue Louvet, 60000 Beauvais, immatriculée au RCS de Beauvais sous le numéro 811 137 793.
Il peut être contacté par courriel à contact@comptoir-des-pouilles.com, par téléphone au 03 44 45 85 21, ou par courrier à l’adresse de son siège social.
Le responsable du traitement des données est chargé de déterminer les finalités et les moyens mis au service du traitement des données à caractère personnel.
4.2Obligations du responsable du traitement des données
Le responsable du traitement s’engage à protéger les données à caractère personnel collectées, à ne pas les transmettre à des tiers sans que l’utilisateur n’en ait été informé et à respecter les finalités pour lesquelles ces données ont été collectées.
Le site dispose d’un certificat SSL afin de garantir que les informations et le transfert des données transitant par le site sont sécurisés.
Un certificat SSL (“Secure Socket Layer” Certificate) a pour but de sécuriser les données échangées entre l’utilisateur et le site. De plus, le responsable du traitement des données s’engage à notifier l’utilisateur en cas de rectification ou de suppression des données, à moins que cela n’entraîne pour lui des formalités, coûts et démarches. Dans le cas où l’intégrité, la confidentialité ou la sécurité des données à caractère personnel de l’utilisateur est compromise, le responsable du traitement s’engage à informer l’utilisateur par tout moyen.
Article 5 — Droits de l’utilisateur
Conformément à la réglementation concernant le traitement des données à caractère personnel, l’utilisateur possède les droits ci-après énumérés.
Afin que le responsable du traitement des données fasse droit à sa demande, l’utilisateur est tenu de lui communiquer : ses prénom et nom ainsi que son adresse e-mail, et si cela est pertinent, son numéro de compte ou d’espace personnel ou d’abonné.
Le responsable du traitement des données est tenu de répondre à l’utilisateur dans un délai de 30 (trente) jours maximum.
5.1Présentation des droits de l’utilisateur en matière de collecte et traitement de données
Droit d’accès, de rectification et droit à l’effacement
L’utilisateur peut prendre connaissance, mettre à jour, modifier ou demander la suppression des données le concernant, en respectant la procédure ci-après énoncée :
L’utilisateur doit envoyer un courrier électronique au responsable du traitement des données personnelles en précisant l’objet de sa demande, à l’adresse suivante : contact@comptoir-des-pouilles.com
S’il en possède un, l’utilisateur a le droit de demander la suppression de son espace personnel en suivant la procédure suivante :
L’utilisateur doit envoyer un courrier électronique au responsable du traitement en précisant son numéro de client, la demande sera traitée dans un délai de 10 jours
Droit à la portabilité des données :
L’utilisateur a le droit de demander la portabilité de ses données personnelles, détenues par le site, vers un autre site, en se conformant à la procédure ci-après :
L’utilisateur doit faire une demande de portabilité de ses données en faisant une demande auprès du responsable du traitement par l’envoi d’un courrier électronique en précisant son numéro de client à l’adresse : contact@comptoir-des-pouilles.com
Droit à la limitation et à l’opposition du traitement des données :
L’utilisateur a le droit de demander la limitation ou de s’opposer au traitement de ses données par le site, sans que le site ne puisse refuser, sauf à démontrer l’existence de motifs légitimes et impérieux, pouvant prévaloir sur les intérêts et les droits et libertés de l’utilisateur.
Afin de demander la limitation du traitement de ses données ou de formuler une opposition au traitement de ses données, l’utilisateur doit suivre la procédure suivante :
L’utilisateur peut faire une demande de limitation et ou d’opposition du traitement de ses données en envoyant un courrier électronique au responsable du traitement en utilisant l’adresse suivante : contact@comptoir-des-pouilles.com en précisant le motif de sa demande dans l’objet du courrier électronique.
Droit de ne pas faire l’objet d’une décision fondée exclusivement sur un procédé automatisé :
Conformément aux dispositions du règlement 2016/679, l’utilisateur a le droit de ne pas faire l’objet d’une décision fondée exclusivement sur un procédé automatisé si la décision produit des effets juridiques le concernant, ou l’affecte de manière significative de façon similaire.
Droit de déterminer le sort des données après la mort
Il est rappelé à l’utilisateur qu’il peut organiser quel doit être le devenir de ses données collectées et traitées s’il décède, conformément à la loi n°2016-1321 du 7 octobre 2016.
Droit de saisir l’autorité de contrôle compétente
L’utilisateur a le droit d’introduire une réclamation auprès d’une autorité de contrôle, notamment s’il estime qu’il est porté atteinte à l’un des droits énumérés ci-dessus ou si le responsable du traitement ne répond pas à sa demande. En France, l’autorité compétente est la Commission nationale de l’informatique et des libertés (CNIL), 3 place de Fontenoy — TSA 80715 — 75334 Paris Cedex 07, téléphone 01 53 73 22 22, https://www.cnil.fr — il peut également saisir tout juge compétent.
Article 6 — Cookies et stockage du navigateur
6.1Ce que le site dépose
Le site ne mesure pas son audience, n’affiche aucune publicité, n’intègre aucun bouton de réseau social, aucune vidéo ni aucune carte provenant d’un tiers, et ses polices de caractères sont servies depuis son propre domaine. Aucun traceur n’est déposé à l’arrivée sur le site.
Trois cookies sont déposés, tous nécessaires au service que vous demandez :
cdp_cart — retient le contenu de votre panier, sous la forme d’une liste de références et de quantités. Durée : 30 jours.
cdp_cart_id — identifiant tiré au sort au premier ajout, qui vérifie que le panier ouvert est bien le vôtre. Durée : 30 jours.
payload-token — vous garde connecté à votre compte professionnel ; déposé seulement après une connexion. Durée : jusqu’à l’expiration de la session.
Huit informations sont par ailleurs enregistrées par votre navigateur, sans quitter votre appareil :
cdp:simple — retient que vous avez activé le mode de lecture simplifié. Durée : jusqu’à ce que vous l’effaciez.
cdp:coffret-card:until — retient que vous avez fermé la carte de présentation du coffret, pour ne plus vous la montrer. Durée : 14 jours, ou 30 jours si vous avez suivi le lien.
cdp:coffret-card:folded — retient que vous avez replié la carte du coffret en onglet, pour qu’elle le reste d’une page à l’autre. Durée : jusqu’à ce que vous rouvriez la carte ou fermiez l’onglet.
cdp:coffret-window:until — retient que la fenêtre de présentation du coffret vous a déjà été montrée sur le catalogue, pour ne pas la rouvrir. Durée : 30 jours.
cdp:newsletter:until — retient que vous avez fermé la proposition d’inscription à la lettre d’information, pour ne plus vous la montrer. Durée : 7 jours après une deuxième fermeture, 30 jours après les suivantes, ou définitivement si vous vous êtes inscrit ou venez d’un de nos courriels.
cdp:newsletter:closes — compte le nombre de fois où vous avez fermé cette proposition, pour allonger le silence d’une fois à l’autre (la visite suivante, puis 7 jours, puis 30). Durée : jusqu’à ce que vous l’effaciez.
cdp:newsletter:seen — retient que cette proposition vous a déjà été montrée pendant la visite, pour ne pas la montrer deux fois. Durée : jusqu’à la fermeture de l’onglet.
cdp:liste:… — retient l’endroit où vous étiez dans le catalogue pour vous y ramener. Durée : jusqu’à la fermeture de l’onglet.
6.2Pourquoi aucun consentement ne vous est demandé
L’article 82 de la loi « Informatique et Libertés » soumet à votre consentement préalable toute lecture ou écriture d’informations dans votre terminal — cookies, mais aussi stockage local du navigateur — sauf lorsque cette opération est strictement nécessaire à la fourniture du service que vous avez demandé.
Les onze éléments ci-dessus relèvent des catégories que la CNIL reconnaît comme exemptées : le panier d’achat, l’authentification et la personnalisation de l’interface demandée par l’utilisateur. Le site ne dépose aucun traceur de mesure d’audience, de publicité ou de réseau social. Aucun bandeau de consentement ne vous est donc présenté ; la loi n’impose même pas de vous informer de ces opérations, mais la CNIL recommande de le faire et c’est l’objet de cet article.
6.3Les refuser ou les effacer
Les paramètres de confidentialité de votre navigateur permettent de bloquer ou d’effacer les cookies et le stockage local de ce site. Le panier et la connexion cesseront alors de fonctionner : vous pourrez consulter le catalogue et les prix, mais plus commander en ligne. Le téléphone reste ouvert au 03 44 45 85 21.
6.4Sur la page de paiement
Le règlement par carte se fait sur une page hébergée par Stripe, sur le domaine checkout.stripe.com. Stripe y dépose ses propres cookies, notamment à des fins de prévention de la fraude ; ils relèvent de sa politique, consultable à l’adresse https://stripe.com/legal/cookies-policy
Notre site ne charge pas la bibliothèque Stripe.js : aucun cookie Stripe n’est déposé sur comptoir-des-pouilles.com.
6.5Si cela change
Le jour où un traceur non exempté serait ajouté — mesure d’audience non exemptée, publicité, test A/B —, un bandeau de consentement apparaîtrait avant tout dépôt, refuser y serait aussi simple qu’accepter, votre choix serait conservé six mois et vous pourriez le retirer à tout moment. La présente page serait mise à jour au préalable.
Article 7 — Conditions de modification de la politique de confidentialité
La présente politique de confidentialité peut être consultée à tout moment à l’adresse ci-après indiquée : comptoir-des-pouilles.com
L’éditeur du site se réserve le droit de la modifier afin de garantir sa conformité avec le droit en vigueur.
Par conséquent, l’utilisateur est invité à venir consulter régulièrement cette politique de confidentialité afin de se tenir informé des derniers changements qui lui seront apportés.
Toutefois, en cas de modification substantielle de cette politique, l’utilisateur en sera informé de la manière suivante :
Par une notification push lors d’une visite de l’utilisateur.
Il est porté à la connaissance de l’utilisateur que la dernière mise à jour de la présente politique de confidentialité est intervenue le : 01/01/2022
Article 8 — Acceptation par l’utilisateur de la politique de confidentialité
En naviguant sur le site, Comptoir des Pouilles l’utilisateur atteste avoir lu et compris la présente politique de confidentialité et en accepte les conditions, en ce qui concerne plus particulièrement la collecte et le traitement de ses données à caractère personnel.